

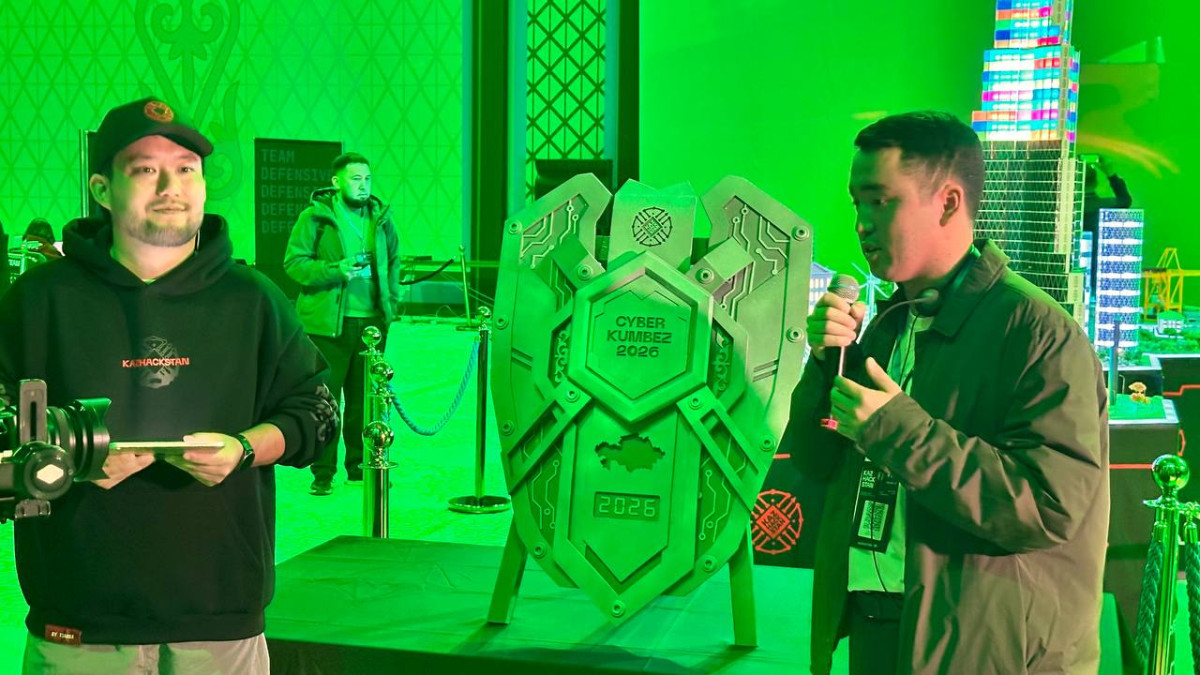
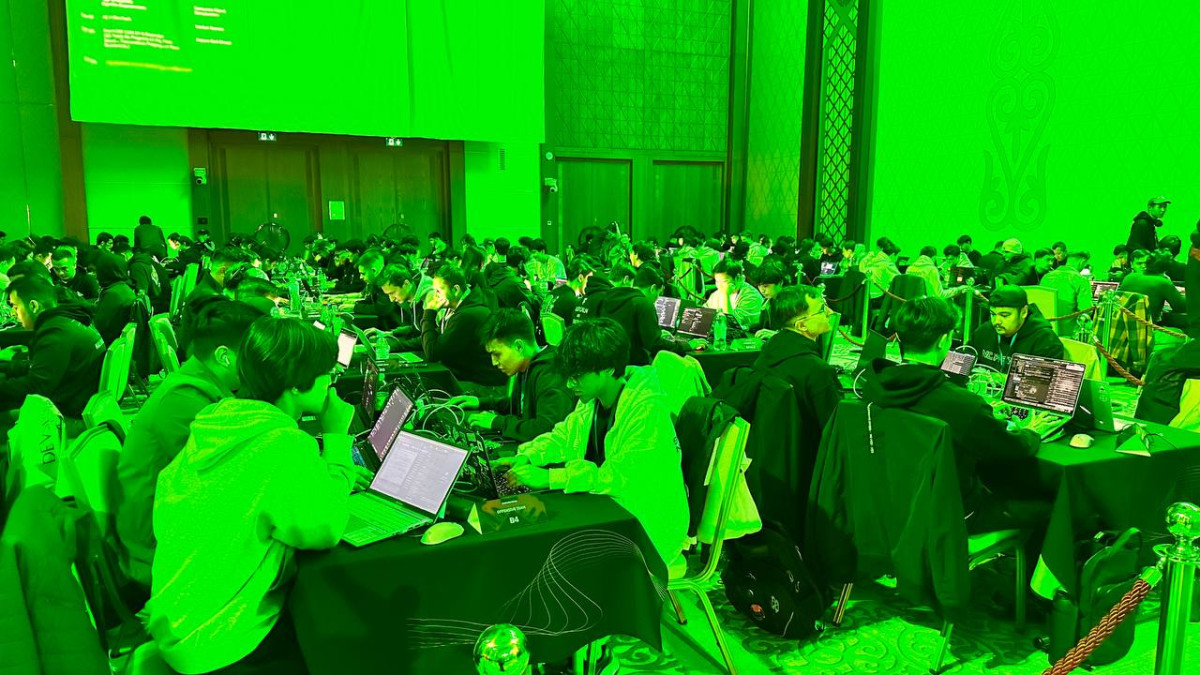
Астанада өтіп жатқан KazHackStan 2026 халықаралық конференциясында киберқауіпсіздік мәселелері талқылануда. Dala News тілшісі форум барысында сарапшымен сөйлесіп, редакцияларға төнетін киберқауіптер және олардан қорғану жолдарын анықтаған болатын.
Сарапшының айтуынша, медиа ұйымдары үшін қауіп тек сайтқа жасалатын DDoS шабуылдарымен шектелмейді. Қызметкерлердің Telegram және WhatsApp аккаунттары, корпоративтік пошта мен сайттың әкімшілік бөлімі де шабуылдаушылардың нысанасына айналуы мүмкін.
«Telegram аккаунттарына жасалатын спам-шабуыл туралы айтқанда, алдымен нақты шабуыл механизмін түсіну маңызды. Мұндай шабуыл жаппай хабарламалар, авторизация жасау әрекеттері мен растау кодтарын сұрату, түрлі топтарға жаппай қосу немесе көптеп шағымдану түрінде болуы мүмкін. Әр сценарий үшін қорғаныс шаралары да әртүрлі болады. Сондықтан шабуылдың нақты қалай жасалғанын анықтау қажет», – деп атап өтті сарапшы.
Ол редакция қызметкерлеріне екі сатылы аутентификацияны қосып, белсенді сессияларды тексеруді, бейтаныс пайдаланушылардың топтарға қосу және қоңырау шалу мүмкіндігін шектеуді ұсынды. Қажет болмаса, телефон нөмірін ашық көрсетпеу де маңызды.
Маман мақсатты шабуыл кезінде қаскүнемдерге сервердің өзінен гөрі, қажетті жүйелерге қолжетімділігі бар қызметкерді нысанаға алу оңайырақ болуы мүмкін екенін айтты.
«Мақсатты шабуыл кезінде қаскүнемге сервердің өзін емес, қажетті құқықтары бар қызметкерді нысанаға алу көбіне оңайырақ. Бұл фишинг, жалған авторизация парақшасы, құпиясөзді немесе белсенді сессияны ұрлау арқылы жасалуы мүмкін. Сондықтан әкімшілік қолжетімділіктерге аудит жүргізіп, ескі және қажетсіз есептік жазбаларды алып тастау керек. Маңызды аккаунттарда екі факторлы аутентификация міндетті түрде қосылуы тиіс», – деді ол.
Сарапшы сайттың әкімшілік бөлігіне тікелей интернет арқылы кіруді шектеуді де ұсынды. Оның айтуынша, мұндай қолжетімділікті корпоративтік VPN арқылы ұйымдастыруға болады. Бұл логин мен құпиясөз бұзылған жағдайда қосымша қорғаныс деңгейін қамтамасыз етеді.
DDoS шабуылдарына қатысты маман сайтты арнайы қорғаныс сервистері арқылы қорғау жеткіліксіз болуы мүмкін екенін атап өтті. Серверге тікелей қолжетімділікті шектеу және веб-трафикті тек сенімді инфрақұрылым арқылы қабылдау қажет.
«Егер веб-серверге тікелей жүгіну мүмкіндігі сақталса, шабуылдаушы негізгі қорғаныс жүйесін айналып өтуі ықтимал. Сондықтан сервердің өзін де бөлек қорғау, тікелей қолжетімділікті шектеу және хостинг провайдері тарапынан қосымша DDoS-қорғанысты пайдалану маңызды», – деп түсіндірді сарапшы.
Медиа үшін тағы бір қауіп – ресми сайттарға ұқсатып жасалған клон-ресурстар. Сарапшы олардың пайда болуын толық болдырмау мүмкін емес екенін, сондықтан ұқсас домендерді тұрақты бақылау және күмәнді ресурстар анықталған жағдайда жедел әрекет ету қажет екенін айтты.
«Редакцияның барлық ресми ресурстары мен аккаунттары көрсетілген арнайы парақша болғаны дұрыс. Бұл аудиторияға ақпараттың түпнұсқа дереккөзін жалған ресурстан ажыратуға мүмкіндік береді. Сонымен қатар ұқсас домендерді тұрақты бақылап, клон анықталған жағдайда алдын ала дайындалған әрекет ету алгоритмі бойынша жұмыс істеу қажет», – деп атап өтті маман.
WhatsApp аккаунттарының бұғатталуына қатысты сарапшы алдымен әр жағдайдың нақты себебін анықтау керектігін айтты. Оның пікірінше, аккаунтты басып алуға әрекет жасау, SIM-картаны иемдену, жаппай шағымдар немесе платформаның өз тарапынан бұғаттауы – әртүрлі сценарийлер.
Маман мұндай жағдайларды жеке оқиға ретінде қарастырмай, орталықтандырылған түрде тіркеуді ұсынды. Қызметкерлер алған хабарламалар, авторизация әрекеттері, бұғаттау уақыты және қолдау қызметіне жүгіну нәтижелері тіркелсе, қайталанатын шабуылдар арасындағы ортақ механизмді анықтау жеңілдейді.
KazHackStan 2026 халықаралық конференциясы Астанада 29–30 қыркүйекте өтіп жатыр. Биылғы форумның негізгі тақырыбы – Cyber Resilience, яғни кибер тұрақтылық.


